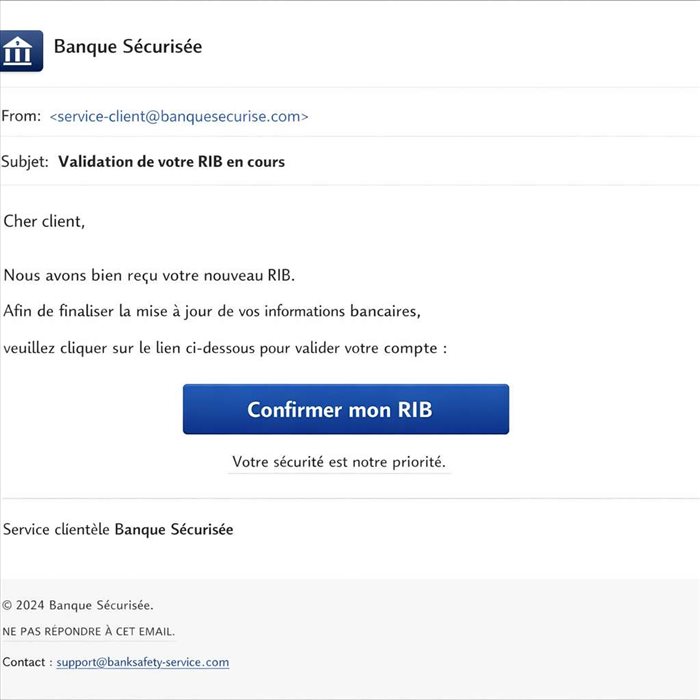
En 2025, la fraude par manipulation a coûté 516 millions d'euros en France, selon l'Observatoire de la sécurité des moyens de paiement de la Banque de France (OSMP, 2025). Le montant progresse de 34 % sur un an. Le faux conseiller bancaire en pèse 376 millions à lui seul ; le reste recouvre notamment la fraude au président et la substitution d'IBAN, celle du faux fournisseur qui annonce de nouvelles coordonnées bancaires. Tester une adresse dit si la boîte existe et si le domaine reçoit du courrier. Cela ne dit rien sur l'intention de qui écrit. Comparer le domaine avec celui des échanges précédents et rappeler le fournisseur sur un numéro déjà connu restent nécessaires avant tout paiement.
Le nom affiché cache une autre adresse
« Fournitures Dupont » s'affiche en gras dans la boîte de réception. En cliquant sur ce nom, l'adresse réelle apparaît : compta@fourniture-dupont.com, un seul t à fourniture et une extension différente de celle utilisée depuis 3 ans par ce fournisseur. Le nom affiché est un champ libre, rempli par l'expéditeur sans aucun contrôle du serveur de messagerie. Sur mobile, l'adresse complète n'apparaît souvent qu'en ouvrant la fiche contact.
Le domaine sosie mise sur une lecture rapide
Le domaine sosie reproduit un domaine existant avec une modification presque invisible à l'écran. Cette technique porte un nom : le typosquatting. Sur le nom fictif fournitures-dupont.fr, plusieurs variantes trompent l'œil en une lecture rapide, la même lettre suffisant parfois à faire basculer un email dans la bonne boîte ou dans celle d'un fraudeur.
- une lettre doublée : fournituress-dupont.fr
- un « rn » qui remplace un « m » dans un mot du domaine
- un « l » minuscule qui remplace un « i »
- une extension changée : fournitures-dupont.com au lieu de .fr
Chez les entreprises et associations, l'hameçonnage pèse 16 % des parcours d'assistance de cybermalveillance.gouv.fr en 2025, contre 13,5 % pour la fraude au virement (rapport d'activité 2025). Le domaine sosie arrive souvent dans un email qui reprend la charte graphique et la signature d'un interlocuteur réel.
Une boîte gratuite peut se faire passer pour un service officiel
Un message signé « Support technique » ou « Service Client Banque » part parfois d'une adresse en @gmail.com ou d'un webmail jetable créé la veille. Aucune administration ni aucune banque n'utilise une adresse grand public pour ses échanges officiels. Le domaine après l'arobase suffit à trancher.
L'urgence est le levier qui fait céder
Le message arrive souvent un vendredi après-midi ou juste avant une clôture comptable, avec un ton pressant : facture en retard, pénalité imminente, dossier bloqué tant que le nouveau RIB n'est pas enregistré. Les escroqueries aux faux ordres de virement reposent sur le même ressort : un motif plausible et un délai très court, présentés sous l'autorité apparente d'un dirigeant ou d'un fournisseur habituel. 2 minutes de vérification suffisent à casser ce mécanisme, qui compte justement sur l'absence de contrôle.
Que vérifie un test d'adresse email ?
Un test d'adresse ne devine rien, il interroge des serveurs. La syntaxe est d'abord contrôlée, puis l'existence du domaine et ses enregistrements MX, qui indiquent quels serveurs sont chargés de recevoir le courrier pour ce domaine. Vient ensuite une connexion directe au serveur de messagerie pour vérifier que la boîte existe réellement, sans envoyer aucun message à l'adresse testée. L'outil détecte aussi les domaines configurés en catch-all, qui acceptent n'importe quelle adresse sans jamais renvoyer d'erreur. Il repère également les adresses jetables et les spam traps.
Le mail tester de CaptainVerify effectue ce contrôle gratuitement et sans inscription, en quelques secondes, pour une adresse à la fois. Aucune adresse n'est conservée après le test. La même page permet aussi de vérifier si l'adresse a déjà figuré dans une fuite de données connue, un signal utile quand le message reçu évoque justement un piratage ou une mise à jour de sécurité.
Le verdict se lit selon le contexte du message. Si le test conclut que le domaine ne reçoit aucun courrier, une réponse n'arrivera jamais : une adresse de ce type qui réclame un virement est suspecte d'emblée. Une adresse jetable ne se justifie pas davantage dans un échange avec un fournisseur installé depuis des années. Face à un domaine catch-all, le serveur accepte tout et le test ne peut pas confirmer que la boîte existe, le résultat reste donc inconclusif. Une adresse valide prouve seulement qu'un serveur répond pour elle ; c'est le point de départ des vérifications suivantes.
Ce que ce contrôle ne prouve jamais
Une adresse peut passer tous ces contrôles et appartenir malgré tout à un escroc. La boîte existe, le domaine reçoit du courrier depuis des années, rien n'est jetable ni catch-all. Ces vérifications techniques ont un périmètre : elles disent si l'infrastructure email fonctionne, jamais si la personne qui écrit derrière est honnête. Un domaine acheté depuis 5 ans et une adresse professionnelle soignée n'empêchent pas une demande de virement frauduleuse. Ils rendent seulement la fraude plus difficile à repérer d'un simple coup d'œil.
D'autres vérifications avant de répondre ou de payer
Le test d'adresse se combine avec des réflexes qui ne demandent aucun outil.
- comparer le domaine de l'email reçu avec celui des échanges précédents avec ce fournisseur, caractère par caractère
- rappeler le fournisseur sur un numéro déjà connu, jamais celui indiqué dans le message qui demande le changement de RIB
- ouvrir les en-têtes complets du message pour voir le serveur d'envoi réel, une option accessible dans la plupart des messageries sous « afficher l'original »
- chercher la date de création du domaine via un Whois, un domaine enregistré la semaine précédente sur un dossier marqué urgent est un signal fort
Le préjudice dépasse largement la France
En 2024, la fraude par manipulation pesait déjà 382 millions d'euros en France, soit 32 % du total des fraudes aux moyens de paiement (Banque de France, OSMP 2024). Aux États-Unis, le FBI a recensé 21 442 signalements de compromission de messagerie professionnelle en 2024, pour un préjudice de 2,77 milliards de dollars, d'après son centre de plainte pour la cybercriminalité, l'IC3 (Internet Crime Complaint Center). L'appellation change d'un continent à l'autre. La mécanique, elle, reste identique : un email qui imite un interlocuteur de confiance pour obtenir un virement.
Où signaler une tentative confirmée
Une tentative avérée se signale sur cybermalveillance.gouv.fr, le dispositif national d'assistance aux victimes, qui oriente ensuite vers un dépôt de plainte si un paiement a déjà eu lieu. Le dispositif a reçu plus de 504 000 demandes d'assistance en 2025, en hausse de 20 % sur un an. Celles des entreprises et associations ont bondi de 73 %.